
本メディアはAI活用の情報メディアで、株式会社S.Lineが運営しています。記事内で当社サービスに触れる場合は「当社」と明記します。 運営会社の情報
「レビュー待ちでプルリクエストが溜まる」「レビュアーによって指摘の粒度が変わる」。開発チームなら、一度は感じたことがある悩みではないでしょうか。
この悩みへの現実的な選択肢の一つが、Claude(クロード)にコードの差分を読ませ、バグ・脆弱性・改善点の候補を挙げさせるAIコードレビューです。人間のレビューを置き換えるものではなく、人間が見る前の一次チェックを素早く済ませるための道具として使います。
この記事は、Claude Code公式ドキュメントのCode Reviewのページやコマンド一覧など、2026年10月2日に確認できた公式の記載をもとに書き直しました。コマンドの名前や使える条件は更新されることがあるため、実行前に公式ページも見比べてください。
手順・プロンプトテンプレート・CLAUDE.mdとREVIEW.mdの使い分け・料金とモデルの考え方まで、実際にコードレビューへ組み込む順に整理しています。
この記事でわかること
- Claude コードレビューとは?AI時代の品質管理手法
- Claude コードレビューが注目される3つの理由
- Claude コードレビューの具体的な使い方【5ステップ】
- Claude Code でコードレビューを自動化する方法
- CLAUDE.mdとREVIEW.mdの役割の違いと、基準の揃え方
- Claude コードレビューと従来レビューの違いを比較
- 他のAIツールとの使い分けと判断軸
- 検出できるバグ・改善点とセキュリティ特化レビュー
- プロンプトテンプレートと導入効果の測り方
- 料金・モデルの選び方(2026年10月2日確認)
Claude コードレビューとは?AI時代の品質管理手法
Claudeコードレビューとは、Anthropic社のAI「Claude」にコードの変更内容(差分)や対象ファイルを読ませ、バグ・脆弱性・改善点の候補を指摘させるレビュー手法です。指摘は人間が最終判断するための材料であり、承認や却下を自動で決めるものではありません。
人間のレビュアーが1行ずつ確認していた作業の一部を、AIが先に読んで論点を整理してくれるイメージです。構文の誤りだけでなく、条件分岐の漏れ、エラー処理の抜け、入力値の扱いの危うさなど、コードの意味を読まないと気づけない点まで候補に挙げられるのが、単純な静的解析ツールとの違いです。
ただし、AIの指摘には外れも混ざります。「候補を速く出す役」と「採否を決める役」を分けておくと、導入後に迷いません。
Claudeでコードレビューを行う3つの入口
Claudeでコードレビューをする方法は、使う場所によって大きく3つに分かれます。公式ドキュメントの記載をもとに整理すると次のとおりです。
- ブラウザやアプリのチャットにコードを貼る:環境構築が要らず、まず試す入口として手軽です。
- Claude Codeの
/code-reviewコマンドを使う:手元のGit差分をターミナルからレビューさせます。詳細は公式のコマンド一覧にあります。 - GitHubのプルリクエストにつなぐ:管理型のCode Review機能、またはGitHub Actionsのワークフローで、プルリクエストへ自動的にコメントさせます。
コードを書かない立場の人は、AIの指摘を「確認すべき論点のメモ」として読むのがおすすめです。
公開してよいかどうかの最終判断は、コードを読めるエンジニアに確認する、という分担にしておくと安心です。
特に注意したいのが、入口ごとに使える条件が違う点です。たとえばGitHubの管理型Code Reviewは、公式ドキュメントによるとTeamまたはEnterpriseプランで使えるリサーチプレビュー機能とされています。一方、手元の差分をレビューする/code-reviewはそれ以外のプランでも使えると、同じページに書かれています。
どの入口から始めるかは、後述の比較表と料金の節を見て決めてください。
最初に決めておきたい役割分担:
・AI:変更箇所の一次チェックと、論点の洗い出し
・人間:指摘の採否、仕様や業務ルールに照らした最終判断
・テストとCI:指摘された修正が動作を壊していないかの検証
Claude コードレビューが注目される3つの理由
Claudeによるコードレビューが注目されるのは、レビュー待ちの短縮、見落としやすい観点の一次チェック、開発の流れへの組み込みやすさの3点を、同時に狙えるからです。いずれも効果の大きさは現場の条件で変わります。
ここでは、導入を検討するときによく挙がる3つの理由を、数字ではなく「どの場面で効くか」という視点で整理します。
理由1:レビュー待ちがボトルネックになりやすい
小さなチームでは、コードを読んで判断できる人が1人か2人に限られることがあります。その人の予定が詰まると、プルリクエストがレビュー待ちのまま止まり、次の作業にも影響します。
仮の例:4名のチームで、レビューを担当できるのがリードエンジニア1名だけだとします。リードの手が空くまで他の3名のプルリクエストが並ぶ状況では、AIが先に一次チェックを済ませておけば、リードは「AIが挙げた論点の採否」と「設計上の判断」に時間を使えます。
ここで重要なのは、AIがレビュー待ちをゼロにするわけではないことです。人間が見る前に直せる点を直しておく、という前倒しの効果を狙います。
理由2:見落としやすい観点を一次チェックに回せる
セキュリティの観点は、疲れているときや締め切り前に抜けやすい分野です。OWASP Top 10は、Webアプリケーションの重大なセキュリティリスクを整理した、開発者向けの標準的な啓発文書です。これを観点として指示に入れると、AIは該当しそうな箇所を挙げやすくなります。
一方で、AIが指摘しなかったからといって安全が保証されるわけではありません。「見落としを減らす補助線」として使い、重要なコードは人間の目と専用ツールでも確認してください。
理由3:開発の流れに組み込みやすい
Claude Codeは、ターミナルや各種エディタから使えるAIコーディングツールです。公式の概要ページでは、ターミナル・IDE・デスクトップアプリ・ブラウザで利用できると説明されています。
手元の差分は/code-reviewで、プルリクエストはGitHub連携で、というように、作業の段階ごとに入口を選べます。コードを別の画面に貼り直す手間が減るので、レビューを習慣にしやすくなります。
あなたのInstagramをAIで無料診断
S.Earch(SNS分析AI)なら、約30秒であなたのアカウントの弱点と次の一手を可視化できます。
7日間完全無料・カード登録不要、その後も自動でフリープランに移行します。
まず1問だけ試したい方は 登録不要でAIに質問
Claude コードレビューの具体的な使い方【5ステップ】
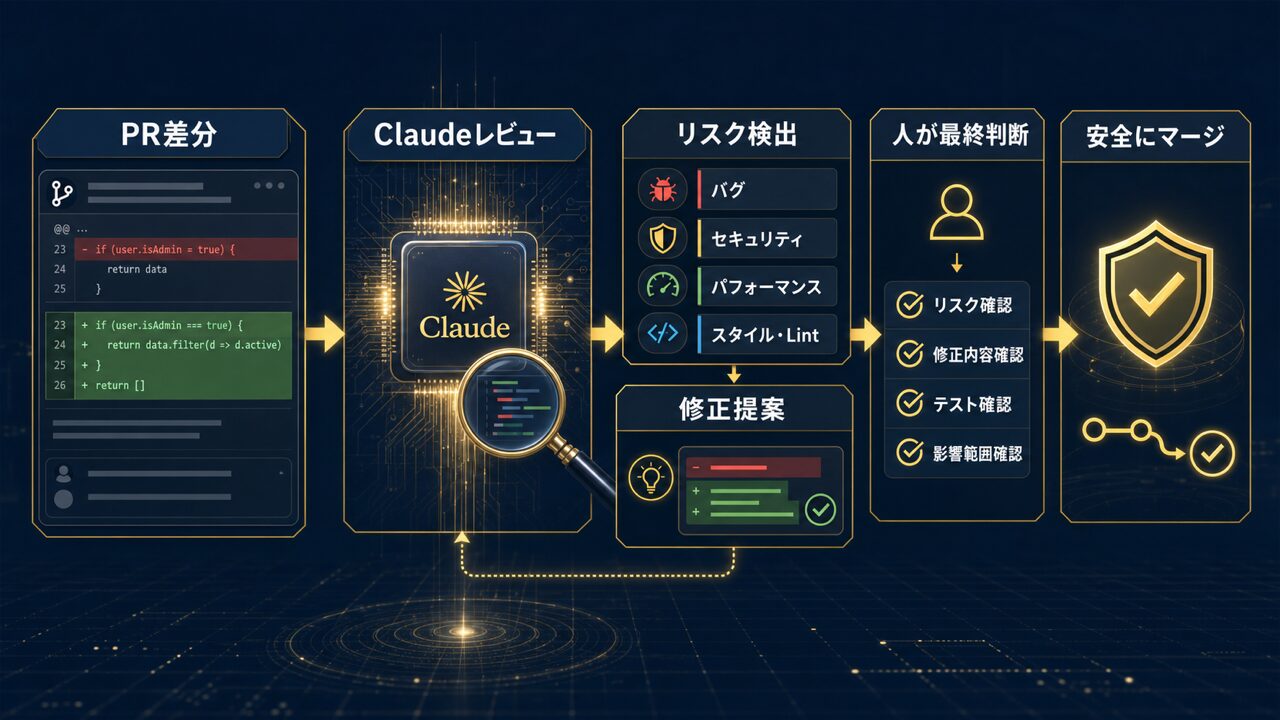
Claudeコードレビューは、入口の選択、レビュー対象の準備、観点を絞った依頼、指摘の仕分け、修正後の再確認という5つの手順で進められます。
図解にあるとおり、流れは「PR差分を渡す、Claudeがリスクを検出する、人が最終判断する、安全にマージする」です。ここでは、最初の1回を再現できるように、手順を5つに分けて説明します。
まずは、チャットに貼る方法か、Claude Codeを使う方法かを決めます。
Claude Codeは、公式の料金ページの比較表で、Freeは「No」、Pro・Max 5x・Max 20xは「Yes」と記載されています(2026年10月2日確認)。Claude Codeを使いたい場合は、有料プランかTeam・Enterpriseなどの契約が前提になります。
チャットに貼る場合は、レビューしたいファイルの全文ではなく、変更した箇所と、その周辺の関数や型の定義を一緒に渡すと精度が上がります。
複数のファイルを渡すときは「ファイル名:index.js」のように見出しを付けて区切り、どのコードがどのファイルのものか分かるようにしてください。Claude Codeなら、Gitで変更した状態にしておくだけで差分を読み取れます。
後述のプロンプトテンプレートを使い、何を重点的に見てほしいかを明示して送ります。
「セキュリティを中心に」「型の安全性を確認」のように目的を絞るほど、指摘が散らばりにくくなります。出力形式(重要度・該当箇所・理由・修正案)も一緒に指定しましょう。
返ってきた指摘を「すぐ直す」「議論する」「見送る」に分けます。
指摘の根拠になっている行を自分の目で確認し、存在しない関数や誤った前提が含まれていないかを見てください。採否の判断はAIに任せず、レビュアーまたは作者が行います。
修正を反映したら、同じ観点でもう一度レビューを依頼し、指摘が解消されたかを確認します。
あわせて自動テストやビルドを実行し、修正で別の不具合が出ていないかを確かめます。AIの再確認は動作の保証ではないため、テストの結果が最終的な根拠になります。
ブラウザで使うClaudeには、会話をまとめて管理するProjects機能があります。公式の料金ページでも、プロジェクトは「チャットとドキュメントを整理するもの」と説明されています。コーディング規約やAPI仕様をまとめて置いておけば、毎回貼り付ける手間を減らせます。
使い方の詳細は、Claudeのプロジェクト機能の使い方で解説しています。
Claudeそのものの基本操作から確認したい方は、Claudeの使い方完全ガイドも合わせて参考にしてください。
Claude Code でコードレビューを自動化する方法
Claude Codeは、ターミナルなどからClaudeを呼び出し、手元のコードを読ませてレビューや修正を進められるAnthropic公式のコーディングツールです。コードレビューには/code-reviewコマンドが用意されています。
ブラウザを開かずにレビューを済ませたいなら、Claude Codeが向いています。ここでは、インストールから、ローカルでの差分レビュー、GitHubとの連携までを順に説明します。
Claude Code のインストールと初期設定
公式の概要ページでは、ネイティブインストールが推奨されています。macOS・Linux・WSLでは、ターミナルで次のコマンドを実行します。
curl -fsSL https://claude.ai/install.sh | bash
WindowsのPowerShellではirm https://claude.ai/install.ps1 | iex、Homebrewではbrew install --cask claude-codeという方法も、同じページに記載されています。インストール後に新しいターミナルを開き、claude --versionでバージョンが表示されれば完了です。
プロジェクトのフォルダでclaudeと入力すると対話モードが始まり、初回はサインインを求められます。画面の案内に従って認証してください。
Claude Codeを使えるかどうかは、契約しているプランで決まります。公式の料金ページでは、Freeは対象外、有料プランには含まれると記載されています(2026年10月2日確認)。
利用上限はプラン全体で共有されるため、本格的に業務で使う前に、ご自身のプランの上限を確認してください。
/code-review コマンドで手元の差分をレビューする
公式ドキュメントによると、/code-reviewは、ブランチのコミットのうち上流より先に進んでいる分と、未コミットの変更をレビューします。対象を変えたい場合は、ファイルのパス、プルリクエスト番号、ブランチ名、main...my-featureのような範囲を渡せます。
/reviewは/code-reviewの別名として扱われます。2026年10月2日時点の公式ドキュメントには、v2.1.223より前は/reviewが別のコマンドだったと書かれています。古い解説記事の説明とは動きが違う場合があるので、ご自身のバージョンで確認してください。
主なオプションは次のとおりです。いずれも公式のコマンド一覧に載っている内容です。
--fix:レビュー後に、指摘を作業ツリーへ反映します。--comment:指摘をGitHubのプルリクエストにインラインコメントとして投稿します。- 努力レベル(low・medium・high・xhigh・max):lowとmediumは確信度の高い指摘だけに絞り、highからmaxは網羅性を広げます。
ultra:クラウド上で複数のエージェントが深く調べるレビューです。
以前の記事では/code-review --focus=securityのように観点を指定できると説明していましたが、2026年10月2日に確認した公式のコマンド一覧には--focusというオプションはありません。観点を絞りたいときは、/security-reviewを使うか、CLAUDE.mdに書いておく方法があります。
ultrareview(クラウドでの深いレビュー)
/code-review ultraは、クラウドのサンドボックス上で複数のレビュー用エージェントが動く、深いレビューです。公式のultrareviewのページには、研究プレビュー機能であり、機能・価格・提供状況が変わる可能性があると明記されています。
claude.aiアカウントでの認証が必要で、Amazon BedrockなどのクラウドプロバイダーやZero Data Retentionを有効にした組織では使えません。マージ前に、重要な変更を深く調べたいときの選択肢として覚えておくと便利です。
GitHubのプルリクエストと連携する
プルリクエストへの自動レビューには、大きく2通りの方法があります。1つ目は、公式のCode Reviewという管理型の機能です。Team・Enterpriseの契約が前提で、ownerがGitHub Appを組織に導入し、リポジトリごとに実行タイミングを選びます。
実行タイミングは「PR作成後に1回」「プッシュのたび」「手動」の3種類で、手動の場合はプルリクエストのコメントに@claude reviewと書くとレビューが始まります。指摘は重要度つきでインラインコメントとして投稿され、ドキュメントによると、PRの承認やブロックはしません。
2つ目は、自分たちのGitHub ActionsでClaude Code GitHub Actionsを動かす方法です。Claude Codeで/install-github-appを実行すると、GitHub Appの導入、認証用のシークレットの設定、ワークフローを追加するプルリクエストの準備まで案内してくれます。リポジトリの管理者権限が必要で、対象はgithub.comのリポジトリです。
同ページには、プルリクエストの作成・更新時にレビューを実行するワークフローの例が載っています。次はその骨子です。
name: Code Review
on:
  pull_request:
    types: [opened, synchronize, ready_for_review, reopened]
jobs:
  review:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      pull-requests: read
      issues: read
      id-token: write
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 1
      - uses: anthropics/claude-code-action@v1
        with:
          anthropic_api_key: ${{ secrets.ANTHROPIC_API_KEY }}
          plugin_marketplaces: "https://github.com/anthropics/claude-code.git"
          plugins: "code-review@claude-code-plugins"
          prompt: "/code-review:code-review --comment ${{ github.repository }}/pull/${{ github.event.pull_request.number }}"
          claude_args: '--allowedTools "mcp__github_inline_comment__create_inline_comment"'
APIキーはワークフローに直接書かず、GitHub Secretsに保存して参照します。公式ドキュメントのベストプラクティスでも、キーをリポジトリにコミットしないよう警告されています。上の例の--commentを外すと、指摘はプルリクエストに投稿されず、ワークフローのログにだけ残ります。
3つの方法の違い
ここまでの3つの方法を、使える条件と向く場面で比べると次のようになります。
| 方法 | 主な前提条件 | 向く場面 |
|---|---|---|
手元で/code-review |
Claude Codeを使えるプラン(Freeは対象外) | プッシュ前に、自分の差分を素早く確認したいとき |
| GitHub Actionsのワークフロー | リポジトリの管理者権限、認証用シークレット | プロンプト・モデル・起動条件を自分たちで細かく決めたいとき |
| 管理型のCode Review | Team・Enterprise、ownerによるGitHub Appの導入 | ワークフローを保守せず、全プルリクエストに自動でレビューを付けたいとき |
「どれが一番よいか」ではなく、チームの規模・契約・運用負荷で選ぶのが基本です。まずは手元の/code-reviewで試し、効果を感じたらGitHub連携へ広げる順番がおすすめです。
Claude Codeの基本操作を初心者向けに知りたい方は、Claude Codeの使い方を初心者向けに解説した記事も参考になります。外部ツールとの接続を整えたい場合は、MCP連携ガイドが役立ちます。
CLAUDE.md と REVIEW.md によるレビュー基準の統一
CLAUDE.mdは、プロジェクト固有の規約や手順をClaude Codeに伝えるための指示ファイルで、REVIEW.mdは、GitHubの管理型Code Reviewにだけ読ませるレビュー専用の指示ファイルです。
以前の記事ではREVIEW.mdをClaude Code全般の設定のように説明していましたが、公式ドキュメントでは位置づけが分かれています。両方の役割を正しく押さえることが、レビュー基準を揃える最初の一歩です。
CLAUDE.md の書き方と活用メリット
公式のメモリのページによると、CLAUDE.mdはプロジェクトへの永続的な指示を書くmarkdownファイルで、Claudeはセッションの開始時にこれを読みます。プロジェクト用は./CLAUDE.mdまたは./.claude/CLAUDE.mdに置き、バージョン管理を通じてチームで共有できます。/initを実行すると、コードベースを分析して初期の内容を自動で作ってくれます。
同じページでは、CLAUDE.mdは強制される設定ではなく「文脈」として扱われると説明されています。守らせたい指示は、検証できる具体的な書き方にするのがコツです。サイズも1ファイル200行未満が目安とされています。
仮の例:レビューで毎回指摘されがちなルールを、次のように具体的に書いておきます。
- TypeScriptでは
any型を使わず、型が不明な場合はunknownを使う - データベースへのアクセスは
repository層だけで行い、画面側のコードから直接クエリを書かない - 新しい関数には、正常系と異常系のテストを1つずつ追加する
こうしておくと、Claude Codeで作業するメンバーが同じ前提でコードを書き、レビューを受けられます。新しく参加したメンバーにとっても、チームの決まりを読める場所になります。
REVIEW.md でレビューの観点をカスタマイズする
公式のCode Reviewのページでは、REVIEW.mdはリポジトリのルートに置く、レビュー専用の指示ファイルと説明されています。調整できる項目として、重要度の定義、指摘(Nit)の件数の上限、レビューしないパスの指定、リポジトリ固有のチェック項目、再レビュー時の挙動などが挙げられています。
一方、CLAUDE.mdは管理型Code Reviewでも読み込まれ、新しく生まれた規約違反は、重要度の低い指摘(Nit)として扱われると書かれています。レビュー専用の厳しい基準はREVIEW.md、日常の開発にも効かせたい決まりはCLAUDE.mdに分けるのが基本です。
公式ドキュメントには、手元で動かす/code-reviewはCLAUDE.mdには従うものの、REVIEW.mdは読まないと明記されています。
REVIEW.mdに書いた基準を効かせたいときは、管理型のCode Reviewを使う必要があります。
REVIEW.mdは長くするほど、重要なルールが埋もれます。公式も「レビューの挙動を変える指示だけに絞る」ことを勧めています。
仮の例:バックエンドのサービス向けに、次のような方針を書く運用が考えられます。
- 重要度「Important」は、動作を壊す不具合、データの漏えい、後戻りできない変更に限る
- 書式や命名の提案は、重要度の低い指摘(Nit)にとどめ、1回のレビューで報告する件数を決める
- 自動生成されたファイルや、ロックファイルはレビュー対象から外す
Claude コードレビューと従来レビューの違いを比較
AIレビューと人によるレビューは対立するものではなく、AIが一次チェックを担い、人間が設計や業務要件を踏まえて最終判断する二段構えで使うと、それぞれの強みを生かせます。
それぞれの得意・不得意を理解して使い分けることが重要です。ここでは、特に差が出やすい6つの観点で整理します。
AIと人間のレビュー特性の比較表
次の表は、Claudeによる自動レビューと従来の人によるレビューの違いを6つの観点で比べたものです。公式に記載のある数値だけを添え、ほかは傾向として示しています。
| 比較項目 | Claude コードレビュー | 従来の人によるレビュー |
|---|---|---|
| 待ち時間 | 依頼してすぐに結果が返る(管理型のCode Reviewは、公式によると完了まで平均20分) | レビュアーの予定に左右される |
| 対応できる時間帯 | 依頼すればいつでも実行できる | 担当者の勤務時間内 |
| セキュリティ観点 | 指示した観点(OWASP Top 10など)に沿って候補を挙げられる | レビュアーの経験や疲労に左右される |
| 業務ロジックの理解 | 背景を渡さないと誤読しやすい | ドメイン知識から判断できる |
| 設計思想の評価 | 一般的な考え方が基準になりやすい | プロジェクト固有の経緯を踏まえられる |
| コミュニケーション | 指摘の言い方は指示で調整でき、感情の負担が少ない | 関係性やトーンへの配慮が必要 |
管理型のCode Reviewの所要時間は、公式のCode Reviewのページにある「平均20分」という記載をもとにしています。手元で動かす/code-reviewや、チャットでのレビューの所要時間は、コードの量や設定によって変わります。
理想的な運用は、「AIが一次レビューを行い、人間が二次レビューで承認する」という二段階です。AIが構文の誤り、条件分岐の漏れ、エラー処理の抜けといった定型的な点を先に洗い出し、人間は設計の妥当性や仕様との整合に集中します。
仮の例:プルリクエストを出す前に作者が/code-reviewを実行して明らかな指摘を直し、そのうえでレビュアーが読む、という流れです。レビュアーが「命名の揺れ」や「テストの抜け」のような初歩的な指摘に時間を使わずに済みます。
AIレビューを入れるときは、「何をAIに任せ、何を人が決めるか」を最初に文章で決めておくのがコツです。
役割が曖昧なままだと、AIの指摘を鵜呑みにしたり、逆に誰も読まなくなったりしてしまいます。
他のAIツールとの使い分けと判断軸
コードレビュー用のAIを選ぶときは、モデル名の優劣を比べるより、渡せるコードの量・組み込み先・データの扱い・料金の単位を、自分のチームの条件で確かめる方が安全です。
以前の記事ではChatGPTとの性能比較を載せていましたが、各社のモデルは入れ替わりが速く、数か月前の数値が現状と合わないことがよくあります。この記事では、他社製品の性能を断定する代わりに、どのツールにも使える判断軸を整理します。
ツールを選ぶ5つの判断軸
次の表は、コードレビュー用のAIを比べるときに確認したい5つの判断軸です。Claudeの公式情報はモデル一覧にあります。他社も、各社の公式ページで同じ軸を同じ日に確認してください。
| 判断軸 | 確認する内容 | 確認する場所 |
|---|---|---|
| 扱えるコードの量 | 一度に読める入力の上限と、実際のコードベースの大きさ | 各社のモデル一覧・仕様ページ |
| 組み込み先 | 使っているGitホスティングやエディタとつながるか | 各社の連携ドキュメント |
| データの扱い | 入力したコードが学習に使われる条件 | 各社のデータ利用方針 |
| 料金の単位 | 月額か、トークン従量か、利用枠か | 各社の料金ページ |
| 自社コードでの精度 | 過去の不具合を含むコードで試した結果 | 自社での小さな試験 |
Claudeの場合、公式のモデル一覧では、Claude Fable 5.1、Claude Opus 5.5、Claude Sonnet 5.5のコンテキストウィンドウが1Mトークン、Claude Haiku 4.5が200Kトークンと記載されています(2026年10月2日確認)。以前の記事の「200kトークン」という記載は、現行の主要モデルには当てはまりません。
最後の「自社コードでの精度」は、公式情報では分かりません。過去に不具合が出た小さなプルリクエストをいくつか選び、AIが指摘できるかを試すのが現実的です。
目的別のAIツールの選び方全体を知りたい方は、目的別おすすめAIツール比較も参考にしてください。
Claude コードレビューで検出できるバグ・改善点
Claudeが指摘の候補として挙げられるのは、セキュリティ上の危うい書き方、性能のボトルネック、保守しにくい構造、エラー処理の抜けなど、コードの意味を読まないと分かりにくい点です。
公式のCode Reviewのページによると、管理型のCode Reviewは初期設定で、書式の好みやテストの不足ではなく、本番で壊れうる不具合などの「正しさ」に焦点を当てます。チームが見てほしい範囲を広げたいときは、CLAUDE.mdやREVIEW.mdで追加の指示を与えます。
セキュリティ上の問題の検出
クロスサイトスクリプティング(XSS)は、入力値を適切に無害化しないままHTMLとして出力すると起こる問題です。AIには、ユーザーの入力がどこから入り、どこで画面に出ているかを、コードの文脈から追わせます。
SQLインジェクションも代表的な例です。仮の例として、次のように文字列の結合でクエリを組み立てている箇所は、指摘の対象になります。
// 指摘されやすい書き方(入力値をそのまま結合している)
const sql = "SELECT * FROM users WHERE email = '" + email + "'";

// 修正案の例(プレースホルダを使う)
const rows = await db.query("SELECT * FROM users WHERE email = ?", [email]);
プレースホルダを使う書き方に直す提案は、AIが得意とする修正の一つです。ただし、実際のライブラリごとの書き方は異なるため、使用しているドライバーの仕様に合っているかを確認してください。
性能のボトルネックの指摘
データベースを扱うアプリで起こりやすいN+1クエリは、ループの中でクエリを繰り返し発行してしまう問題です。AIには「ループの中でデータベースを呼んでいる箇所を探し、まとめて取得する書き方を提案して」と依頼します。
フロントエンドでは、ReactやVueで不要な再描画が起きる書き方や、イベントの解除し忘れによるメモリの増加も、依頼の観点に加えられます。実際に遅くなっているかは計測しないと分からないため、指摘を受けたら、変更の前後で計測して確かめてください。
保守性・エラー処理の改善提案
関数が長すぎる、一つのクラスに責務が混ざっている、変数名が曖昧といった「動くが読みにくい」コードも、観点に含めれば候補に挙げてくれます。ただし、前述のとおり管理型のCode Reviewは初期設定では書式の好みやテストの不足を主な対象としないため、見てほしい場合は指示に書く必要があります。
エラー処理では、例外の握りつぶしや、原因が分からないログの出し方なども確認の対象です。本番で予期せず止まることを減らす一次チェックとして使えますが、AIが指摘しないからといって安全とは言い切れません。
AIが苦手なこと・限界
AIはコードを実行して確かめているわけではないため、実行時にだけ起こる不具合、外部サービスとの接続の挙動、データの内容に依存する問題は見抜けないことがあります。
また、仕様書に書かれていない暗黙のルールや、過去の経緯は、渡さなければ知りようがありません。「AIが見落としやすい点」をチームでメモしておくと、人間のレビューで補えます。
セキュリティ特化型レビューの具体的な実践方法
セキュリティ特化型レビューとは、通常のレビューとは別に、脆弱性の検出だけに観点を絞ってAIにコードを確認させる方法で、Claude Codeには専用の/security-reviewコマンドがあります。
金融や個人情報を扱うサービスでは、通常のレビューとは別に、セキュリティ専用の確認を設けるのが一般的です。AIによる一次チェックは、専門家による診断や専用ツールの代わりではなく、それらの前段として使います。
/security-review で変更箇所を確認する
公式のコマンド一覧によると、/security-reviewは、現在のブランチとoriginのデフォルトブランチとの差分を分析し、インジェクション、認証の問題、データの露出といったリスクを探します。originのリモートが必要で、設定がない場合はエラーになることがあります。
通常の/code-reviewが「正しさ」の確認なのに対し、こちらはセキュリティに絞って確認する、という役割の違いで使い分けられます。
OWASP Top 10 の観点を指示に入れる
チャットなどで依頼する場合は、OWASP Top 10の観点で評価するよう指示します。認証の不備、機密データの露出、安全でないデシリアライゼーションなど、重大なリスクから順に洗い出してもらえます。
指摘にCWE(共通脆弱性タイプ一覧)の番号を併記させると、社内のセキュリティ報告書にまとめるときに整理しやすくなります。番号が正しいかどうかは、CWEの公式サイトで確認してから使ってください。
機密情報の扱いに注意する
開発中のうっかりミスで怖いのが、認証情報やトークンをソースコードへ直接書いてしまうことです。AIに「環境変数へ切り出すべき値を探して」と依頼するのも有効ですが、専用のシークレット検出の仕組みと併用するほうが安全です。
もう一つ重要なのは、AIに送るコード自体に機密が含まれていないかです。本番環境の認証情報や、顧客の個人情報を含むデータは、レビューの入力に含めないことをチームのルールにしてください。情報漏えいを防ぐ運用は、生成AIの情報漏えい対策でも整理しています。
Claude コードレビューのプロンプト術【実践テンプレ付き】
Claudeから的確な指摘を引き出すプロンプトは、レビューの観点、渡すコードの範囲、出力形式の3つを明示することが基本です。目的を絞るほど、指摘が散らばりにくくなります。
ここでは、そのままコピーして使える3つのテンプレートを紹介します。【 】の部分は、ご自身の環境に合わせて書き換えてください。
テンプレ1:総合レビュー(汎用)
日常的なプルリクエストの確認や、全体的な品質の確認に使える基本のプロンプトです。出力形式を指定することで、あとから仕分けしやすくなります。
以下のソースコードをシニアエンジニアの立場でレビューしてください。
【チェック観点】
1. セキュリティ上の問題(XSS、SQLインジェクションなど)
2. 性能上の問題(N+1問題、メモリの増加など)
3. 保守性と可読性(命名、責務の分離)
4. エラー処理の妥当性
【出力形式】
重要度(高・中・低)、該当箇所(行番号または関数名)、指摘の理由、修正案の4項目をセットにして、箇条書きで出力してください。
【補足】
推測で書く部分は「推測です」と明記し、確認できない点は確認できないと答えてください。
テンプレ2:セキュリティ特化レビュー
公開前のチェックや、外部に公開するAPIの確認に使います。観点を絞ることで、通常のレビューより深く調べてもらいます。
以下のコードについて、OWASP Top 10の観点でセキュリティレビューをしてください。
次の点を重点的に確認し、リスクを洗い出してください。
・クロスサイトスクリプティング(出力のエスケープ漏れ)
・SQLインジェクション(パラメータ化されていないクエリ)
・認証と認可の不備
・認証情報やトークンの直接記述
【指示】
問題が見つかった場合は、該当する箇所、攻撃のシナリオ、安全な実装の例、関連するCWE番号(分かる範囲で)を書いてください。
テンプレ3:プルリクエストの差分(Diff)レビュー
Gitの差分だけを渡す場合のプロンプトです。変更点とその影響範囲に集中させることで、大きなプロジェクトでも読む量を抑えられます。
以下はGitの差分(diff)です。
変更された箇所に焦点を当てて、次の観点でレビューしてください。
・この変更で新たに起こりうる不具合や、既存の動作への影響
・既存のロジックを壊していないか
・テストの不足や、考慮漏れのある境界条件
・チームのコーディング規約からの逸脱
【指示】
指摘があれば、該当箇所と理由を具体的に書いてください。問題が見当たらない場合は、確認した範囲を一文で述べたうえで「指摘なし」と答えてください。
3つのテンプレートに共通するコツは、AIに「分からない点は分からないと答える」よう伝えておくことです。断定的な誤りを減らせます。
プロンプトそのものの書き方を磨きたい方は、Claude Skillsとはで紹介している、繰り返し使う手順を再利用できる形にまとめる方法も役立ちます。
Claude コードレビューを業務に導入した成果【実例】
Claudeコードレビューの導入効果は、チームの規模、プルリクエストの大きさ、既存のレビュー体制で変わるため、一般的な数字を当てにせず、自分たちの現場で測って判断するのが現実的です。
以前の記事には、特定の削減率を断定する記載がありましたが、一次情報で確認できないため削除しました。ここでは、導入効果を自社で測るための手順と、公式で確認できる運用上の事実を紹介します。
仮の例:小さなチームで試す計画
以下は、実在のチームの実績ではなく、導入を試すときの仮の例です。
- 対象:開発者5名のチームが、新規のプルリクエストのうち、対象を絞って試す
- 期間:導入前の期間と導入後の期間を同じ長さにそろえ、前半はAIレビューなし、後半はAIレビューありで運用する
- 記録する項目:プルリクエストの作成から最初のレビューまでの時間、レビューで出た指摘の数、マージ後に見つかった不具合の数
- 判断の基準:記録した項目が、導入前後でどう変わったかを見て、継続するかどうかを決める
この計画のように、「導入前の数字」を先に取っておかないと、効果があったのかどうかを後から判断できません。
効果を判断するときは、「速くなったか」だけでなく、「安心して公開できる状態に近づいたか」も見てください。
AIの指摘で直せた点と、人間のレビューで初めて見つかった点を分けて記録しておくと、次の改善が決めやすくなります。
効果を測る指標の定義
指標は、名前だけでなく「何を数えるか」まで決めておきます。仮の例として、次のように定義できます。
- 最初のレビューまでの時間:プルリクエストを作成してから、人間のレビュアーが最初にコメントを付けるまでの時間。これは実測できる値です。
- AIの指摘の採用数:AIが挙げた指摘のうち、実際にコードを直したもの。採用された割合は、指摘の質を見る目安であり、AIが正しいことの証明ではありません。
- マージ後の不具合数:マージ後に報告された不具合。対象期間が短いと件数が少なく、偶然の影響を受けやすい点に注意します。
公式ドキュメントで確認できる運用上の事実
管理型のCode Reviewについては、公式のCode Reviewのページに、運用に関わる事実がいくつか記載されています(2026年10月2日確認)。
- 指摘は重要度(Important・Nit・Pre-existing)で分類され、プルリクエストの承認やブロックはしない
- レビューにかかる費用は、プルリクエストの大きさや複雑さによって変わる
- プルリクエストに対するレビューの履歴や費用は、分析用のダッシュボードで確認できる
- 指摘への👍・👎の評価は、Anthropicがレビューの調整に使う
導入を判断するときは、こうした公式の記載を土台に、自社の計測結果を重ねて考えるのが堅実です。
導入効果を社内で評価する具体的な進め方は、生成AIの導入効果を社内で評価する方法でも詳しく扱っています。
Claude コードレビューの注意点・デメリット
Claudeによるコードレビューには、誤検知、費用の増加、機密情報の扱い、判断力の低下といった注意点があり、最終判断は人間が行うという前提で運用することが重要です。
便利な一方、万能ではありません。導入前に知っておきたい注意点を、4つの評価軸で整理します。
導入時のメリットとデメリット比較表
次の表は、Claudeコードレビューを導入するときのメリットとデメリットを、4つの評価軸で整理したものです。
| 評価軸 | メリット(期待できること) | デメリット(注意すべきリスク) |
|---|---|---|
| 精度・品質 | 定型的な不具合や、危うい書き方の候補を素早く挙げられる | 存在しない関数を前提にした指摘など、誤検知が混ざる可能性がある |
| コスト・時間 | 一次チェックを前倒しでき、レビュー待ちの負担を軽くできる | 頻繁に大量のコードを処理すると、利用料が増えることがある |
| セキュリティ | 観点を指定して、危うい書き方の見落としを減らせる | 入力したコードが外部のサーバーに送信される |
| チーム育成 | 指摘の理由を読むことで、学びの材料になる | 指摘を鵜呑みにし、自分で考える機会が減る恐れがある |
誤検知(ハルシネーション)のリスクと対策
生成AIは、もっともらしいが事実と異なる内容を出力することがあります。コードレビューでは、存在しない変数やメソッドを前提にした指摘や、問題のないコードを誤って不具合と判断する指摘がこれにあたります。
対策は、「AIの指摘は提案であり、最終判断は人間がコードを読み、テストを実行して確認する」という原則をチームで共有することです。公式のCode Reviewにも、指摘の確認工程を設けて誤検知を減らす仕組みがあると説明されていますが、誤検知がなくなるとは書かれていません。
一般的なファクトチェックの手順は、AIハルシネーション対策の7手順にまとめています。
機密情報とデータ利用方針への配慮
ソースコードは企業の知的財産です。業務で使う前に、データの扱いを公式の記載で確認してください。Claude Codeのデータ利用のページには、Free・Pro・Maxの個人向けプランは、設定に応じて、将来のモデルの改善にデータを使うかどうかを選べると書かれています。
一方、Team・Enterprise・APIなどの商用の契約では、顧客がモデル改善への提供を選ばない限り、Claude Codeに送ったコードやプロンプトで生成モデルを訓練しないと記載されています。契約形態で扱いが違うため、社内のセキュリティ担当と相談し、個人情報や本番環境の認証情報は送信しないというルールを決めてください。
Claude コードレビューの料金とモデルの選び方(2026年10月2日確認)
Claudeでコードレビューをする費用は、使う入口によって、月額のプラン、APIの従量課金、管理型Code Reviewの利用クレジットのいずれかになり、選ぶモデルによっても単価が変わります。
料金は変更される可能性があるため、以下は2026年10月2日に確認した公式の記載(料金ページ)です。最新の金額は公式ページで確認してください。
プランごとの料金の目安
Claudeの公式の料金ページ(2026年10月2日確認)では、個人向けのProプランは月払いで月額$20、年払いの場合は年$200(月あたり約$17の表示)と記載されています。Maxは月$100からで、Claude Codeは、Freeを除く有料プランに含まれると記載されています。
Teamプランのスタンダードシートは、年払いで1席あたり月$20、月払いで月$25です。プレミアムシートは、年払いで月$100、月払いで月$125です。金額は米ドルで、税別の表示です。
APIの料金とモデルの選び方
GitHub ActionsなどでAPIキーを使う場合は、トークン量に応じた従量課金になります。公式のAPI料金のページとモデル一覧を、2026年10月2日に確認した内容は次のとおりです。
| モデル | 公式の位置づけ | 料金(100万トークンあたり、入力/出力) |
|---|---|---|
| Claude Fable 5.1 | 高度な推論と、長時間のエージェント作業向け | $10/$50 |
| Claude Opus 5.5 | 長時間のエージェント型コーディングと知識業務向け | $4/$20 |
| Claude Sonnet 5.5 | 速度と知能のバランスを重視 | $2/$10 |
| Claude Haiku 4.5 | 最先端に近い知能を備えた最速のモデル | $1/$5 |
公式のモデル一覧では、迷ったらまずClaude Opus 5.5から試し、評価で足りない場合にClaude Fable 5.1を使う、という案内がされています。コードレビューでは、日常の小さな差分は速度とコストを重視したモデル、重要な変更は上位のモデル、というように使い分ける考え方もできます。ただし、どのモデルがコードレビューに向くかは、公式の記載だけでは決まらないため、自社のコードで試してください。
管理型Code Reviewの費用
公式のCode Reviewのページによると、管理型のCode Reviewはトークン使用量に応じた課金で、1回のレビューは平均で$15〜25の費用がかかり、プルリクエストの大きさなどで変わります(2026年10月2日確認)。プランの利用枠には含まれず、利用クレジットで別に請求されます。
実行タイミングを「プッシュのたび」にすると、プッシュの回数だけ費用が増えるため、まずは「手動」か「PR作成後に1回」で試すのが安全です。月の上限額も設定できると書かれています。
古いモデル名の記事に注意する
以前の記事では、Claude 3.5 SonnetやOpus 4.6を最新のモデルとして紹介していました。公式のモデルの廃止情報によると、Claude 3.5 Sonnetの2つのモデルは、2025年10月28日にClaude APIでの提供を終了しています。
Claude Opus 4.6は、2026年10月2日時点のモデル一覧で、現行モデルではなく「Legacy models(まだ利用可能)」に分類されています。古い記事のモデル名や料金をそのまま信じず、公式の最新ページで現状を確認してください。
よくある質問(FAQ)
- Q1. 無料プランでもコードレビューはできますか?
- ブラウザやアプリのチャットにコードを貼る方法は、プランによって利用できる範囲や上限が異なります。一方、Claude Codeは、公式の料金ページの比較表でFreeが「No」と記載されているため、Claude Codeでのレビューは有料プランなどが前提です(2026年10月2日確認)。業務で使う場合は、利用上限を確認してから決めてください。
- Q2. Claude CodeはGitHub Actionsと連携できますか?
- 連携できます。Claude Code GitHub Actionsを使うと、プルリクエストのコメントに
@claudeと書いて依頼したり、プルリクエストの作成・更新時にレビューを自動実行したりできます。Claude Codeで/install-github-appを実行すると、導入を案内してくれます。リポジトリの管理者権限が必要です。 - Q3. 手元の/code-reviewと、GitHubのCode Reviewは何が違いますか?
- 手元の
/code-reviewは、ターミナルで自分の差分を確認する機能です。GitHubのCode Reviewは、Team・Enterpriseで使える管理型の機能で、プルリクエストに自動でコメントを付けます。公式のCode Reviewのページによると、REVIEW.mdを読むのは管理型の方で、手元の/code-reviewは読みません。 - Q4. 日本語で指示しても、レビューは問題なくできますか?
- 公式のモデル一覧には、現行のモデルは多言語に対応していると記載されています。ただし、日本語と英語で指摘の質に差が出るかどうかは、公式の情報だけでは判断できません。自社のコードで、日本語の指示と英語の指示を比べて試してみてください。
- Q5. 古い記事にあるClaude 3.5 Sonnetは、今も使えますか?
- 公式のモデルの廃止情報によると、Claude 3.5 Sonnetの2つのモデルは、2025年10月28日にClaude APIでの提供を終了しています(2026年10月2日確認)。現行のモデルは、公式のモデル一覧で確認してください。
- Q6. 機密性の高いコードをレビューに使っても大丈夫ですか?
- 契約形態によって、データの扱いが異なります。Claude Codeのデータ利用のページで、個人向けプランと商用の契約の違いを確認し、社内のセキュリティ担当と相談したうえで決めてください。認証情報や個人情報を含むコードは、入力しないルールにするのが安全です。
まとめ:Claudeでコードレビューの品質と速度を両立しよう
Claudeによるコードレビューは、人間のレビューを置き換えるものではなく、一次チェックを前倒しして、人間が判断に集中できるようにするための道具です。まずは、小さなスクリプトや、1つのファイルの変更から試してみてください。
最初の1回は、手元の差分に対してClaude Codeの/code-reviewを使い、結果を自分の目で仕分けるところから始めるのが、いちばん失敗が少ない進め方です。
押さえておきたいポイントは次の3つです。
- 入口(チャット・手元の
/code-review・GitHub連携)ごとに、使える条件と費用が違う - CLAUDE.mdはClaude Code全般の指示、REVIEW.mdは管理型のCode Review専用の指示で、役割が違う
- 導入効果は一般的な数字ではなく、導入前後の自社の数値を比べて判断する
AIが挙げた指摘は、あくまで候補です。採否の判断とテストによる確認は、これからも人間の役割として残ります。この役割分担を決めたうえで、レビュー待ちのストレスが少ない開発の流れを整えていきましょう。
あなたのInstagramをAIで無料診断
S.Earch(SNS分析AI)なら、約30秒であなたのアカウントの弱点と次の一手を可視化できます。
7日間完全無料・カード登録不要、その後も自動でフリープランに移行します。
まず1問だけ試したい方は 登録不要でAIに質問
このテーマの全体像: 目的別にAIツールを比べた記事